あなたの会社のホームページは大丈夫? 経営者が知っておきたい7つのセキュリティリスク
「うちのホームページには、盗まれて困るような情報は載せていないから大丈夫」
そんなふうに思っていませんか?
実は、ホームページを狙ったサイバー攻撃の目的は、情報を盗むことだけではありません。
ホームページが突然表示されなくなったり、内容を書き換えられたり、知らないうちに犯罪に悪用されたりすることもあります。
今回は、経営者の方に知っておいていただきたいWebサイトのセキュリティリスクと、会社を守るための対策についてご紹介します。
1. こんな被害が起こるかも? Webサイトの7つのセキュリティリスク
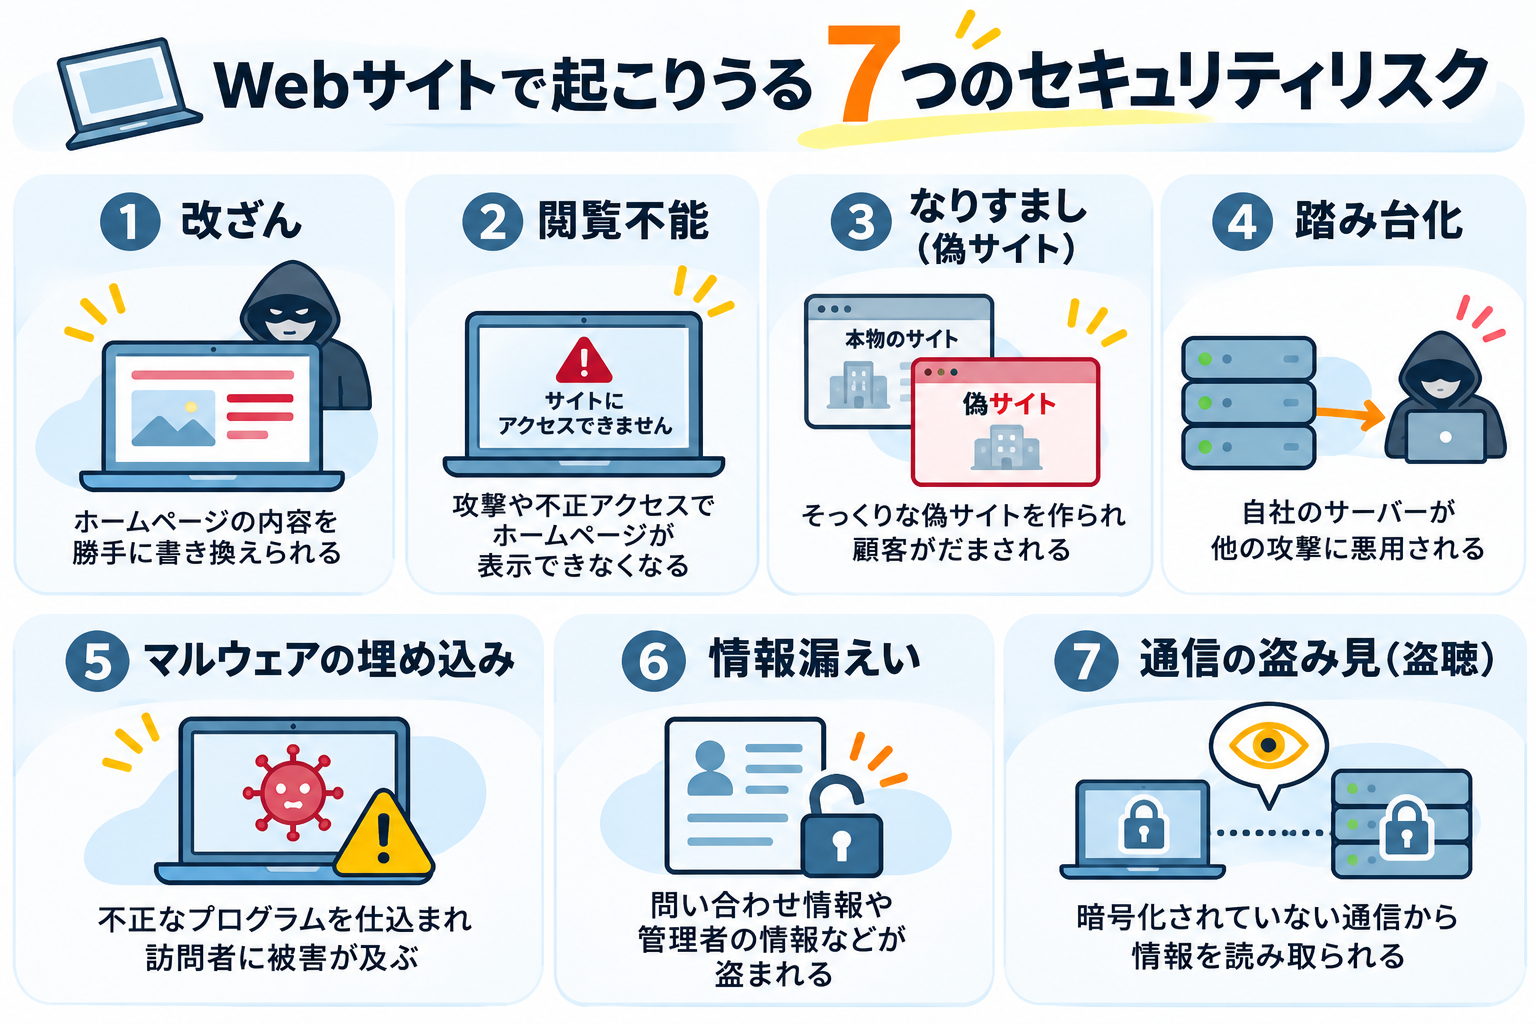
① ホームページを勝手に書き換えられる(改ざん)
会社のホームページの内容が、第三者によって勝手に変更されてしまう被害です。
不適切な画像やメッセージを表示されたり、別のサイトに誘導する仕組みを埋め込まれたりすることがあります。
企業の信用を損なうだけでなく、訪問者にも被害が及ぶ可能性があります。
② ホームページが表示されなくなる
大量のアクセスを送りつけるDDoS攻撃や、サーバーへの不正侵入などによって、ホームページが利用できなくなることがあります。
問い合わせ、予約、オンライン販売などをホームページで受け付けている場合、営業活動や売上にも影響する可能性があります。
③ そっくりな偽サイトを作られる(なりすまし)
自社のホームページによく似た偽サイトを作られ、顧客がだまされるケースです。
偽サイトで個人情報を入力させたり、偽の振込先に送金させたりする被害につながることがあります。
自社のホームページが直接攻撃されていなくても、会社の名前や信用が悪用される可能性があるのです。
④ 自社のサーバーが犯罪に利用される(踏み台)
管理が不十分なサーバーに不正侵入され、ほかの企業やサービスを攻撃するために悪用されることがあります。
自社が直接の標的でなくても、知らないうちにサイバー攻撃の踏み台にされてしまう可能性があります。
⑤ ホームページに不正なプログラムを埋め込まれる
Webサイトに悪意のあるプログラムやスクリプトを埋め込まれる被害です。
訪問者を危険なサイトに誘導したり、偽の警告画面を表示したりすることがあります。
自社だけでなく、ホームページを訪れた顧客にも被害が及ぶおそれがあります。
⑥ 顧客情報や機密情報を盗まれる(情報漏えい)
「ホームページには会社概要とサービス案内しか載せていないから大丈夫」
そう思っていても、注意が必要です。
例えば、ホームページの裏側には、次のような情報が保存されている場合があります。
- 問い合わせフォームから送信された氏名やメールアドレス
- 会員登録した顧客の情報
- 管理者のアカウント情報
- 非公開の資料やバックアップデータ
公開していない情報でも、管理方法によっては不正アクセスによって漏えいする可能性があります。
⑦ 通信内容を盗み見られる(盗聴)
通信が適切に暗号化されていない場合、通信経路上で情報を盗み見られるリスクがあります。
特に、ログイン情報や個人情報を送信するホームページでは、HTTPSによる通信の暗号化が重要です。
ただし、HTTPSに対応しているだけで、ホームページ全体の安全性が保証されるわけではありません。
その他にも、企業によってさまざまな脅威がある場合があります。
2. あなたの会社は大丈夫? Webサイトのセキュリティチェック
ここまで読んで、少し心配になった方もいるかもしれません。
では、実際に自社のホームページがどのように管理されているか、確認してみましょう。
経営者のためのWebサイトセキュリティチェック10項目
- ホームページの管理責任者が誰か知っている
- サーバーやドメインの契約・管理担当者を把握している
- WordPressなどのシステムを定期的に更新している
- ホームページの管理画面を利用できる人を把握している
- 管理画面に多要素認証を導入している
- バックアップを定期的に取得している
- ホームページでどのような個人情報を扱っているか把握している
- 退職者や過去の委託先のアクセス権限を見直している
- トラブルが起きたときの連絡先が決まっている
- 制作会社や保守会社がどこまで対応してくれるか知っている
いくつチェックできましたか?
すべてを経営者自身が操作・管理する必要はありません。
大切なのは、「誰が、何を、どこまで管理しているのか」を把握していることです。
わからない項目があれば、制作会社や管理担当者に確認してみましょう。
なお、このチェックリストは管理状況を振り返るためのものであり、Webサイトの安全性を保証するものではありません。
3. セキュリティ対策は、システムだけでは不十分
Webサイトのセキュリティ対策というと、専門業者に任せるものだと思われがちです。
もちろん、システムの更新や適切な設定、バックアップなど、技術的な対策は欠かせません。
しかし、会社全体の情報セキュリティを考えると、もうひとつ大切なことがあります。
それは、社員一人ひとりのIT知識です。
例えば、こんな経験はありませんか?
- 不審なメールが届いたけれど、本物かどうかわからない
- 同じパスワードを複数のサービスで使っている
- クラウド上のファイルを誰まで共有してよいかわからない
- 生成AIに入力してはいけない情報がわからない
- セキュリティ警告が表示されても、どう対応すればよいかわからない
こうした問題は、IT担当者だけが知識を持っていても防ぎきれません。
社員がITの基本的な仕組みやリスクを理解し、適切に判断できることが大切です。
4. 社員のIT知識を高めませんか? ITパスポート研修のすすめ
社員のITリテラシーを高める方法のひとつが、ITパスポートの学習範囲を活用した研修です。
ITパスポートとは?
ITパスポートは、ITを利活用するすべての社会人・学生を対象とした国家試験です。
ITエンジニアだけでなく、営業、総務、経理、管理職など、幅広い職種の方に役立つ知識を学ぶことができます。
学習する内容は、大きく3つの分野に分かれています。
ストラテジ系:経営とITの知識
企業活動、経営戦略、法務、システム戦略など、ビジネスにおけるIT活用を学びます。
マネジメント系:ITの管理に関する知識
プロジェクトマネジメント、システム開発、ITサービスの管理などを学びます。
テクノロジ系:IT技術の基礎知識
コンピュータ、ネットワーク、データベース、情報セキュリティなどを学びます。
セキュリティの知識も体系的に学べます
ITパスポートでは、マルウェア、不正アクセス、暗号化、認証、情報セキュリティ管理なども学習範囲に含まれています。
「なぜパスワードの使い回しは危険なのか?」
「多要素認証はなぜ必要なのか?」
「会社の情報を守るために、どんなことに注意すべきなのか?」
こうした疑問について、基礎から理解を深めることができます。
また、情報セキュリティだけでなく、ITを活用した業務改善やDX推進に必要な共通知識を身につけることにもつながります。
なお、ITパスポートの学習だけですべてのセキュリティ対策が完結するわけではありません。実際の業務に合わせたルールづくりや継続的な教育も大切です。
5. Webサイトのセキュリティ対策・社員研修のご相談を承っています
当社では、企業のWebサイト運用やIT活用、社員のITリテラシー向上をサポートしています。
① Webサイトのセキュリティ簡易チェック
「自社のホームページが安全なのかわからない」
「制作会社に任せきりで、管理状況を把握できていない」
そんな企業様に向けて、Webサイトの公開設定や管理状況などを確認し、リスクや改善ポイントをご案内します。
※ 確認できる範囲や方法は、Webサイトの構成やご相談内容に応じてご案内します。専門的な脆弱性診断とは異なります。
② Webサイトの保守・管理
ホームページは、公開したら終わりではありません。
システムの更新やバックアップ、適切な管理など、継続的なメンテナンスが重要です。
当社では、Webサイトの保守・管理についてもご相談を承っています。
③ 企業向けITパスポート研修・IT基礎研修
当社では、大学や企業でのITパスポート指導経験を活かした企業向け研修をご提案しています。
資格取得を目指す研修はもちろん、情報セキュリティやITリテラシーなど、必要なテーマに重点を置いた研修もご相談いただけます。
社員のIT知識の底上げや、DX推進に向けた基礎教育にもご活用いただけます。
まとめ:会社の情報と信用を守るために
サイバー攻撃は、企業の規模に関係なく起こりうるものです。
「うちは小さな会社だから大丈夫」
「ホームページには重要な情報を載せていないから大丈夫」
そう思っていても、思わぬ被害につながる可能性があります。
まずは、自社のWebサイトがどのように管理されているのかを確認すること。
そして、社員一人ひとりがITや情報セキュリティの基礎知識を身につけること。
技術面と人材面の両方から対策を進めることが、会社の大切な情報と信用を守ることにつながります。
Webサイトのセキュリティチェックや保守・管理、社員向けIT研修について、お気軽にご相談ください。